Kedy má AI agent zastaviť workflow: návrh human-in-the-loop pre e-mail, CRM a dokumenty
Praktický rámec, ako určiť, ktoré kroky AI agent vykoná aicky, ktoré pripraví na schválenie a pri ktorých musí eskalovať prípad človeku.
Informácia o AI: Tento článok bol vytvorený s využitím umelej inteligencie (AI).
Human-in-the-loop AI agenti majú zastaviť workflow nie vtedy, keď si firma všeobecne „neverí AI“, ale v presne určenom bode: keď chyba môže vytvoriť obchodný, právny, prevádzkový alebo bezpečnostný následok, ktorý nedokáže spoľahlivo zachytiť pravidlo ani ľahko vrátiť späť. Pri nízkorizikových krokoch by naopak zastavenie každého prípadu zničilo prínos aizácie.
Tento rámec je určený pre firmy, ktoré spracúvajú dopyty, e-maily, CRM záznamy a dokumenty. Pomôže prevádzkovým a obchodným tímom, IT manažérom aj produktovým vlastníkom rozdeliť proces na bezpečnú aiku, návrhy na potvrdenie a prípady, ktoré musí človek skutočne posúdiť. Nejde o rozhodnutie medzi úplnou autonómiou a manuálnou kontrolou všetkého.
Rozhodujúci nie je ani názov použitého modelu, ani samotná miera istoty, ktorú systém uvádza. Treba navrhnúť celý AI agent workflow: aké dáta agent dostane, ktoré nástroje smie použiť, ako sa validuje výstup, kto preberá výnimky a čo sa stane, keď kontrolór nereaguje.
- Kontrola na konci workflow nestačí, ak agent už predtým vykonal rizikovú alebo nezvratnú akciu.
- Každý krok posudzujte podľa dopadu chyby, vratnosti, neistoty a potrebného oprávnenia.
- AI môže aicky triediť, extrahovať a dopĺňať nízkorizikové údaje; zmeny vlastníctva, záväzné odpovede či citlivé rozpory majú ísť na schválenie.
- Človek potrebuje eskalačný balík so zdrojom, navrhovanou akciou, dôvodom neistoty a jasnými voľbami rozhodnutia.
- Bez obmedzených oprávnení, stavov workflow, audit trailu a bezpečného opakovania krokov nie je human-in-the-loop prevádzkovo spoľahlivý.
Prečo nestačí schválenie až na konci procesu
Častý návrh vyzerá jednoducho: agent spracuje e-mail alebo dokument, vytvorí výsledok a človek ho pred koncom schváli. Tento model však mieša tri odlišné činnosti.
- Kontrola výstupu overuje, či agent správne pochopil text, vytiahol údaje alebo pripravil sumarizáciu.
- Schválenie akcie rozhoduje, či sa smie výsledok použiť: odoslať e-mail, zmeniť stav obchodného prípadu, priradiť vlastníka alebo zapísať hodnotu do evidencie.
- Riešenie výnimky nastáva, keď vstup neobsahuje dosť informácií, zdroje si odporujú alebo situácia nepatrí do žiadnej predpripravenej vetvy.
Ak agent najprv prepisuje údaje do CRM, spustí notifikáciu a až potom predloží odpoveď na schválenie, človek už nekontroluje celý dôsledok. Kontroluje iba posledný artefakt. Zle priradený lead mohol medzitým dostať obchodník, nepresný stav prípadu mohol zmeniť reportovanie a aická notifikácia mohla odísť nesprávnej osobe.
Human-in-the-loop preto patrí pred akciu s vyšším dopadom, nie aicky na koniec. V jednom procese môže byť viac kontrolných bodov: agent bez zásahu klasifikuje e-mail, pripraví návrh odpovede, ale zastaví sa pred odoslaním; zároveň môže aicky vytvoriť koncept CRM záznamu, ktorý sa nezapočíta do obchodného pipeline, kým ho niekto nepotvrdí.
Štyri otázky, ktoré určia hranicu aizácie
Predtým než sa rozhodne, či má agent pokračovať alebo eskalovať, rozdeľte workflow na jednotlivé akcie. „Spracovať dopyt“ je príliš široký celok. Samostatne posúďte klasifikáciu, extrakciu kontaktu, zápis do CRM, priradenie vlastníka, prípravu odpovede a jej odoslanie.
| Otázka | Čo skúma | Typický dôsledok |
|---|---|---|
| Aký je dopad chyby? | Finančný, reputačný, právny, prevádzkový alebo bezpečnostný následok. | Vyšší dopad vyžaduje schválenie alebo manuálne rozhodnutie. |
| Je akcia vratná? | Či sa dá zmena presne a bezpečne vrátiť bez vedľajších účinkov. | Nezvratné kroky nesmú stáť iba na interpretácii modelu. |
| Aká je neistota? | Kvalitu vstupu, jednoznačnosť výstupu a zhodu s dostupnými zdrojmi. | Neúplný, rozporný alebo neštandardný prípad sa eskaluje. |
| Aké oprávnenie je potrebné? | Rozsah dát a nástrojov, ku ktorým agent pristupuje alebo v ktorých koná. | Široké či citlivé oprávnenia sa nahrádzajú užším nástrojom alebo schválením. |
Vratnosť sa nesmie hodnotiť iba technicky. E-mail síce možno poslať opravný, no pôvodnú správu už nemožno vziať späť. Zmenu vlastníka v CRM možno prepísať, ale ak medzitým spustila úlohu či notifikáciu, návrat nemusí obnoviť pôvodný stav. Aj zdanlivo jednoduchý zápis je teda nutné posúdiť v kontexte nadväzných aizácií.
Neistota nie je iba číslo z modelu. Dôležitejšie sú overiteľné signály: chýbajúce povinné pole, nesúlad meny a sumy, viac kandidátov na zhodu kontaktu, príloha v nečitateľnej kvalite alebo tvrdenie, ktoré nemá oporu v povolenom zdroji. Tieto signály sa dajú kombinovať s deterministickými pravidlami.
Mapa kontroly: aicky, ako návrh alebo iba na posúdenie
Praktický návrh má tri úrovne. Nevytvárajte jednu globálnu politiku typu „AI všetko schvaľujeme“. Tá býva drahá na prevádzku a časom ju ľudia začnú obchádzať.
1. Automatické vykonanie
Sem patria opakované, ľahko overiteľné a nízkodopadové kroky. Príkladom je uloženie prílohy do správneho priečinka podľa jednoznačného identifikátora, vytvorenie interného súhrnu e-mailu, označenie dokumentu typom alebo doplnenie neobchodnej poznámky do záznamu. Aj tu má systém validovať štruktúru a zapisovať audit trail aizácie.
2. Agent pripraví návrh, človek schváli akciu
Táto úroveň sa hodí, keď agent vie ušetriť čítanie, hľadanie a prepisovanie, ale samotný krok má dôsledok. Patria sem návrhy odpovedí zákazníkovi, priradenie leadu konkrétnemu obchodníkovi, zmena priority prípadu či zápis údajov z objednávky do evidencie. Kontrolór nepotrebuje analyzovať celý prípad od začiatku; musí dostať dôkazy, ktoré umožnia rýchlo potvrdiť alebo opraviť návrh.
3. Agent len označí prípad na posúdenie
Ak chýba oprávnenie, vstup je rozporný alebo rozhodnutie vyžaduje výklad pravidla, agent nemá vytvárať dojem istoty. Má prípad zaradiť do správnej fronty, zhrnúť dôvod a ponechať rozhodnutie človeku. Typické prípady sú požiadavka na zmenu zmluvných podmienok, e-mail s právnou hrozbou, dokument s rozdielnymi údajmi o dodávateľovi alebo konflikt medzi existujúcimi CRM záznamami.
Scenár e-mailového dopytu: aizovať čítanie, nie bezhlavo komunikáciu
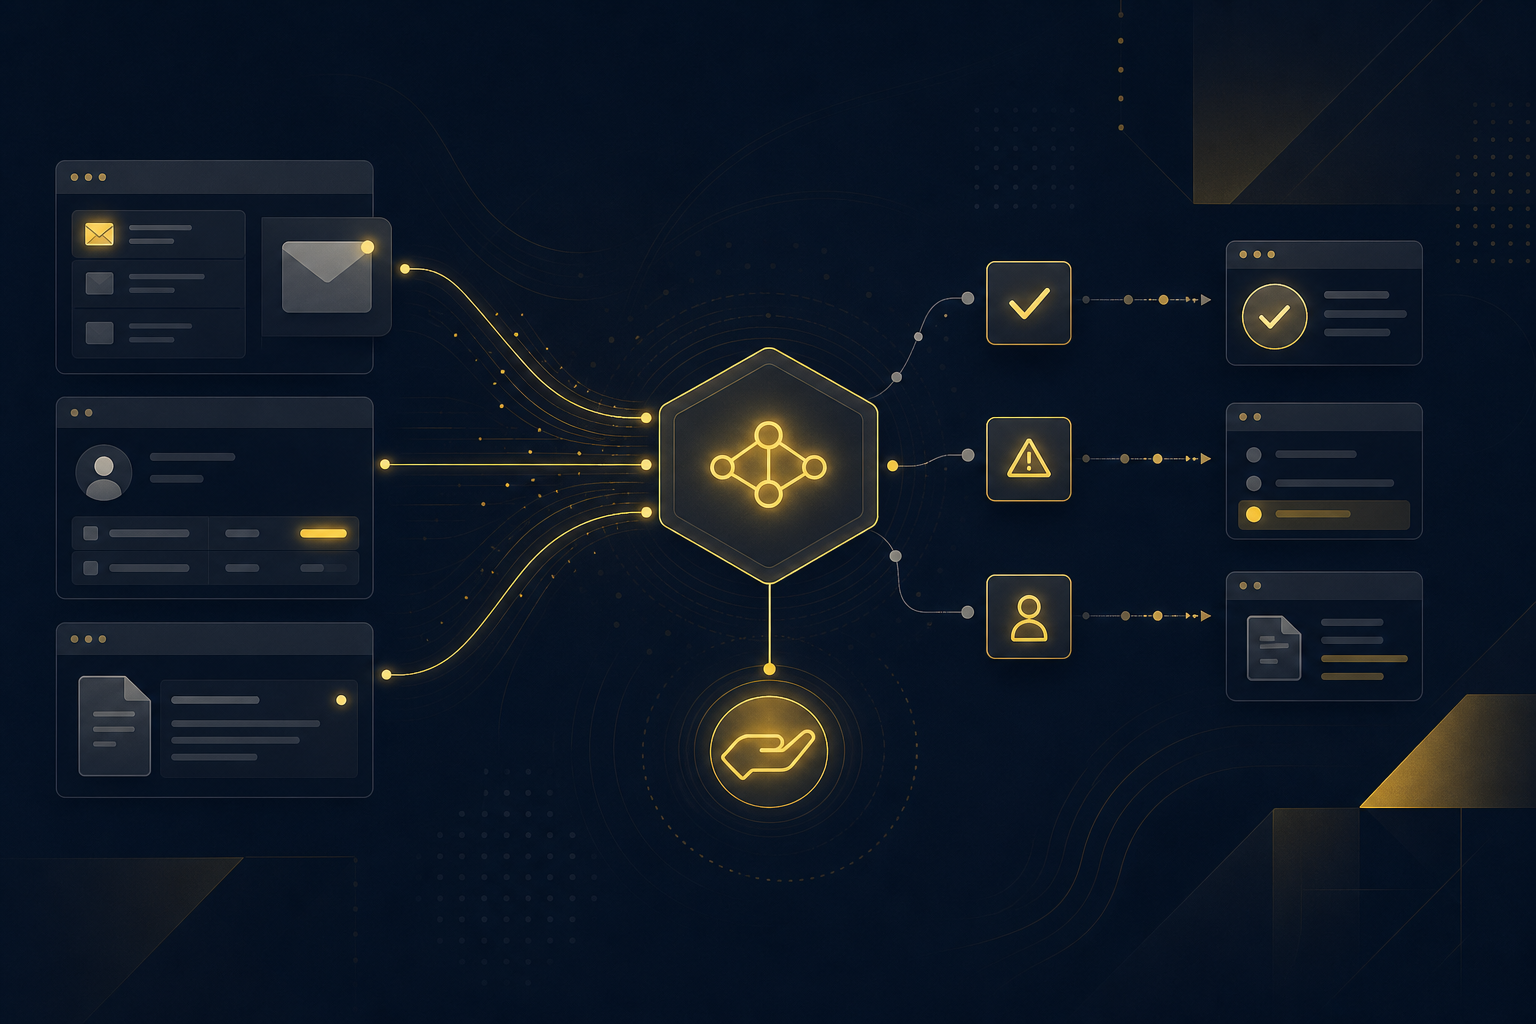
Spracovanie e-mailov pomocou AI môže začať príchodom správy do vyhradenej schránky. Agent klasifikuje zámer, vytiahne kontaktné údaje, produkt či službu, termín, lokalitu a požadovaný ďalší krok. Môže dohľadať povolený kontext, napríklad existujúci CRM záznam alebo relevantnú internú dokumentáciu. Už pri dohľadaní však potrebuje pravidlá: pri nejednoznačnej zhode kontaktu nesmie aicky zlúčiť dve osoby iba podľa podobného mena.
Bezpečná vetva môže vyzerať takto:
prijatý e-mail
→ kontrola odosielateľa a príloh
→ klasifikácia zámeru
→ extrakcia povinných polí
→ validácia polí a vyhľadanie povoleného kontextu
→ návrh CRM zápisu a odpovede
→ schválenie alebo eskalácia
→ vykonanie povolenej akcie a zápis do logu
Automatické odoslanie odpovede je rozumné iba pri úzko vymedzených situáciách. Napríklad pri potvrdení prijatia dopytu s pevne schváleným textom, bez cenového prísľubu, termínu, právneho stanoviska alebo interpretácie individuálnej požiadavky. Ak agent generuje obsah odpovede podľa e-mailu, hranica schválenia býva prísnejšia.
E-mail sa nemá odoslať aicky, ak obsahuje sťažnosť, požiadavku na cenu alebo zľavu, zmluvnú otázku, osobné či citlivé údaje, nejasnú identitu odosielateľa, nezvyčajnú prílohu alebo požiadavku mimo dokumentovaných pravidiel. Nejde o nedôveru k jazykovému modelu. Ide o to, že odoslanie je externý a prakticky nevratný akt.
Scenár CRM: bezpečný zápis nie je to isté ako zmena obchodného stavu
AI agent CRM môže výrazne znížiť ručné prepisovanie, ak rozlišuje medzi obohatením dát a rozhodovaním o obchodnom procese. Vytvorenie návrhu kontaktu alebo doplnenie zdrojového e-mailu ako poznámky má iný dopad než posun obchodného prípadu do ďalšej fázy.
Pri vytvorení záznamu najprv určite pravidlá deduplikácie. Ak existuje jednoznačný identifikátor, workflow môže nájsť existujúci záznam a doplniť chýbajúce údaje. Ak systém nájde viac kandidátov alebo sa kľúčové údaje rozchádzajú, agent má vytvoriť frontu na vyriešenie, nie vybrať najpravdepodobnejší záznam a zlúčiť dáta.
- Vhodné na aický zápis: zdroj dopytu, odkaz na pôvodný e-mail, interné zhrnutie, typ požiadavky alebo hodnoty preukázateľne prevzaté zo zdroja.
- Vhodné ako návrh: priradenie vlastníka podľa teritória či produktu, priorita prípadu, vytvorenie obchodnej úlohy a návrh ďalšieho kroku.
- Vhodné na manuálne rozhodnutie: zmena štádia obchodného prípadu, označenie príležitosti za vyhratú alebo stratenú, prepísanie vlastníka pri konflikte a spustenie externých notifikácií s obchodným dôsledkom.
Dôležitá technická zásada: agent nemá používať všeobecné oprávnenie na úpravu celého CRM, ak potrebuje vytvoriť iba konkrétny typ záznamu. Namiesto toho dostane úzky nástroj, napríklad „vytvor koncept leadu“ alebo „doplň internú poznámku“. Takéto AI agent oprávnenia zmenšujú rozsah škody pri chybnej interpretácii aj pri chybe integrácie.
Scenár dokumentov: extrakcia potrebuje pravidlá mimo modelu
Dokumentový agent môže z objednávky, ponuky, formulára alebo PDF vytiahnuť číslo dokumentu, dodávateľa, dátum, sumu, menu a položky. Samotná extrakcia však nie je dôkaz, že údaje sú pripravené na zápis. Model má vrátiť štruktúrovaný návrh, zdrojovú referenciu k jednotlivým poliam a prípadne označenie neistoty. Následne vstupujú do hry validačné pravidlá.
Pravidlá majú byť tam, kde ich možno jednoznačne vyjadriť: povinné pole nesmie zostať prázdne; súčet položiek má zodpovedať celkovej sume, ak daný typ dokumentu takú štruktúru obsahuje; mena musí patriť medzi povolené hodnoty; identifikátor dokumentu nemá byť už spracovaný. Model nemá rozhodovať namiesto týchto kontrol.
Ak sa dokument a údaje v systéme rozchádzajú, workflow nesmie „opraviť“ zdroj podľa vlastného odhadu. Má označiť konflikt: napríklad suma v texte nezodpovedá sume v tabuľke, dodávateľ nemá zhodu v registri alebo dátum nie je čitateľný. Kontrolór potom vidí pôvodný súbor, vytiahnuté polia, presné miesto alebo úryvok zdroja a možnosti potvrdiť, opraviť alebo odmietnuť zápis.
Eskalácia musí byť rozhodnuteľná, nie iba presunutá do inboxu
Fronta s názvom „AI vyžaduje kontrolu“ nie je návrh procesu. Človek musí dostať dostatok kontextu na rozhodnutie bez ďalšieho ručného pátrania. Každý eskalačný balík by mal obsahovať:
- jednoznačný identifikátor prípadu a aktuálny stav workflow,
- pôvodný vstup alebo bezpečný odkaz naň v internom systéme,
- extrahované údaje a zdrojové referencie,
- navrhovanú akciu vrátane systémov, ktoré by ovplyvnila,
- konkrétny dôvod eskalácie, napríklad konflikt údajov, chýbajúce pole alebo nejednoznačná zhoda,
- voľby potvrdiť, upraviť, odmietnuť alebo presmerovať,
- informáciu o tom, čo sa stane pri nečinnosti.
Posledný bod sa často zanedbá. Workflow nemá zostať navždy v neurčitom stave. Pre každý typ prípadu určite vlastníka fronty, lehotu sledovania a bezpečný stav pri prekročení lehoty. Pri citlivom e-maile to môže znamenať, že sa nič neodošle a vznikne pripomienka. Pri dokumente môže prípad ostať v stave „čaká na overenie“, pričom sa nespustí platba ani ďalší naväzujúci krok.
Prevádzkové minimum pred spustením
Validácia AI výstupov a ľudské potvrdenie samy osebe nestačia. Produkčný workflow potrebuje technické pravidlá, ktoré zabránia dvojitému vykonaniu, strate prípadu alebo neviditeľnému zlyhaniu integrácie.
- Obmedzené oprávnenia: Agent má mať prístup iba k dátam a akciám potrebným pre daný krok. Citlivé operácie majú samostatný nástroj a samostatnú schvaľovaciu vetvu.
- Oddelenie pravidiel od interpretácie: Model klasifikuje text, extrahuje či sumarizuje. Povinné polia, limity, formáty, deduplikácia a povolené prechody stavov riešia deterministické pravidlá.
- Explicitné stavy: Použite napríklad stavy
prijaté,spracováva sa,čaká na schválenie,schválené,zamietnuté,zlyhanieavykonané. Bez nich sa ťažko zisťuje, kde prípad uviazol. - Idempotencia a retry mechanizmy: Pri opakovaní požiadavky po výpadku nesmie workflow vytvoriť duplicitný lead ani druhýkrát odoslať správu. Opakovanie musí mať jasné pravidlá, limit a stav pre manuálne riešenie.
- Audit trail aizácie: Logujte vstup, použitý kontext, výsledok validácie, navrhovanú a vykonanú akciu, identitu schvaľujúceho a časové údaje. Pri citlivých dátach musí rozsah logu rešpektovať interné pravidlá prístupu a uchovávania.
- Monitoring výnimiek: Sledujte nielen technické chyby, ale aj prípady zamietnuté ľuďmi, časté konflikty, nevybavené eskalácie a zmeny kvality vstupov. Opakujúca sa výnimka často znamená chybný proces alebo slabé zdrojové dáta, nie iba problém modelu.
Pred plným spustením má zmysel overiť obmedzený scenár na reálnych, ale kontrolovaných prípadoch. Cieľom nie je dokázať, že agent odpovie na všetko. Treba nájsť hranice: ktoré vstupy sa nedajú spoľahlivo klasifikovať, kde chýbajú dáta, ktoré akcie majú nečakané vedľajšie účinky a či kontrolór dokáže rozhodnúť z pripraveného balíka.
Dobre navrhnutý human-in-the-loop nie je ručná brzda. Je to explicitný rozhodovací bod s jasným vlastníkom, dôkazmi a bezpečným pokračovaním. Vďaka nemu môže AI aizácia procesov bez zbytočného rizika odstrániť rutinné čítanie, triedenie a prepisovanie, zatiaľ čo človek zostane pri rozhodnutiach, kde jeho posúdenie skutočne mení výsledok.